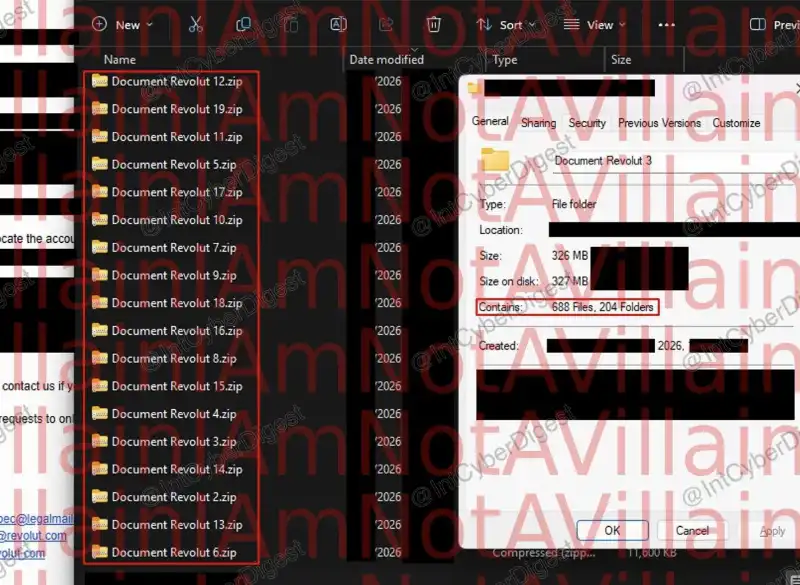
CHIEDI E TI SARA’… “DATA” – GLI HACKER CHE HANNO SOTTRATTO LE INFORMAZIONI DI CIRCA 680 UTENTI “REVOLUT” CHIEDONO UN RISCATTO DI 3 MILIONI DI EURO IN CRIPTOVALUTE, MINACCIANDO DI VENDERE I DATI ONLINE – I CYBERCRIMINALI DEL GRUPPO “IAMNOTAVILLAIN” SAREBBERO RIUSCITI A “FREGARE” LA FINTECH INFILTRANDOSI NEI SISTEMI INFORMATICI DELLE FORZE DELL’ORDINE ITALIANE: “ABBIAMO REGISTRATO OLTRE 87 MILA FILE, PER UN VALORE DI 147 GB DI DOCUMENTI, E-MAIL, FILE PERSONALI” - L’ATTACCO ALLA BANCA DIGITALE SAREBBE PARTITO DALLA PEC COMPROMESSA DELLA PREFETTURA DI REGGIO CALABRIA, CHE PERO' NON AVEVA LA COMPETENZA PENALE PER EMETTERE ORDINI DI ACQUISIZIONE DI DATI BANCARI ALL'ESTERO (CHE FIGURA DA RICOTTARI!)


Etratto dell’articolo di Roberto Cosentino e Paolo Ottolina per www.corriere.it
La vicenda di Revolut e degli hacker che sono riusciti a farsi consegnare dalla banca digitale britannica i dati di centinaia di clienti dopo aver violato la Pec di una Prefettura, non è ancora terminata e lascia molte domande aperte.
Il gruppo, che si presenta con lo pseudonimo «iamnotavillain», ha chiesto a Revolut un riscatto di 3 milioni di dollari da pagare entro 24 ore in XMR, sigla della criptovaluta Monero, «altrimenti i dati saranno venduti e il sangue sarà sulle vostre mani».
L'hacker (o gruppo di hacker) sostiene anche di essere rimasto a lungo all'interno dei sistemi delle forze dell'ordine italiane: «Abbiamo registrato oltre 87 mila file, per un valore di 147 GB di documenti, e-mail, file personali». Intanto le opposizioni hanno chiesto sul caso un chiarimento immediato da parte del ministro dell'Interno Piantedosi.
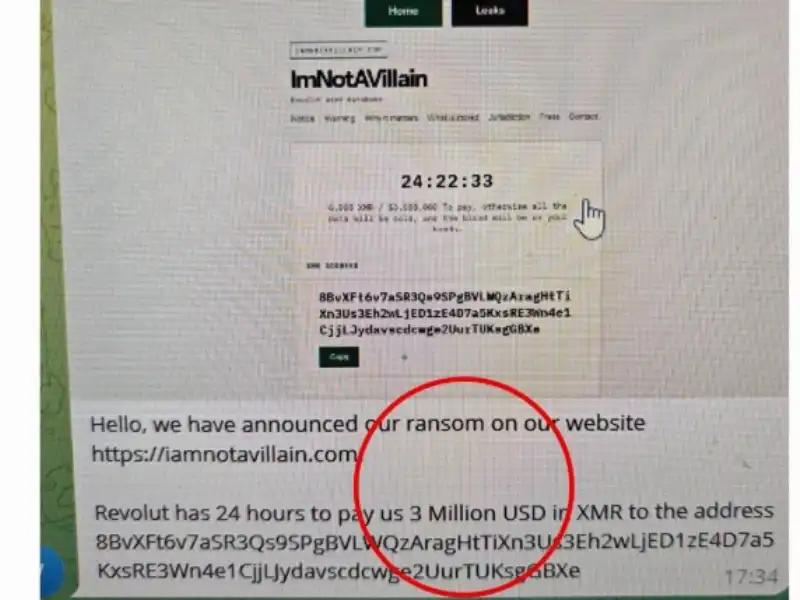 RICHIESTA DI RISCATTO DEGLI HACKER CHE HANNO SOTTRATTO DATI DA REVOLUT
E l'Autorità Garante della Privacy ha disposto una verifica immediata su eventuali falle nella sicurezza degli accessi delle banche italiane, sia per appurare se vi siano stati altri casi di tentata infiltrazione, come nella vicenda Revolut, sia per richiamare gli istituti bancari a un controllo efficace al proprio interno. strumenti”.
I clienti colpiti sono circa 680, tutti di alto profilo. L’attacco è stato inoltrato dagli attaccanti anche per individuare le cosiddette «whales» (balene), ovvero quegli account che accumulano grandi quantità di criptovalute di varia natura. […]L'attacco non ha compromesso i sistemi software di Revolut, che precisa «i fondi dei clienti non sono stati compromessi».
A rivelarlo - secondo quanto riporta l'account Korra su X, portavoce del sito di criptovalute e betting Duel.com, che indaga sui movimenti blockchain - è lo stesso hacker, noto con lo pseudonimo «IAmNotAVillain».
Il meccanismo era semplice: scandagliare la blockchain pubblica a caccia di passaggi milionari e indirizzi di deposito riconducibili all'istituto britannico, per poi bussare alla porta della conformità legale con un falso European Investigation Order (Eio in sigla, l'ordine investigativo europeo usato dalla magistratura).
Fingendosi un'autorità giudiziaria, il pirata ha inoltrato centinaia di identificativi di transazioni chiedendo i profili dei titolari: gli operatori hanno ritenuto autentico l'atto, aprendo gli archivi e recapitandogli per mesi interi faldoni con i dati personali dei patrimoni più pesanti della piattaforma.
Revolut ha dichiarato che sono usciti dal suo controllo dati identifiativi degli utenti come nome, cognome, telefono ed email oltre a foto dei documenti d'identità e autoscatti fatti dai clienti per iscriversi al servizio; infine, dati finanziari come Iban, codici e date di riferimento ed elenco delle singole transazioni bancarie, incluse quelle in bitcoin.
[…] La Pec dalla quale sono arrivate le richieste a Revolut è stata attaccata tramite un «infostealer», cioè uno quei malware che - una volta infettato un pc - va a rubare le password ivi presenti. Con esse poi gli attaccanti entrano, in autonomia, negli account email, Pec inclusa, per rimanere al loro interno anche per mesi.
[…] l'attaccante rimane nella mail […] e legge i messaggi, li cancella se non vuole che il proprietario della casella li legga e ne può scrivere al suo posto, eliminando poi le risposte ottenute così da rimanere invisibile anche per mesi.
In questo modo, le Pec inviate risultano effettivamente partire dall'account originale, anche se a inviarle non è stato il funzionario ma l'attaccante, comodamente piazzato nella sua postazione.
REVOLUT HA FATTO BENE A RISPONDERE ALLE RICHIESTE PARTITE DA UNA PEC RICONDUCIBILE ALLA PREFETTURA DI REGGIO CALABRIA?
In una lunga nota prova a chiarire questo aspetto, su X, Cristian Palusci, ex ufficiale dell’esercito ed esperto di Bitcoin, che afferma: «C’è un aspetto grottesco (...) di natura giuridico-procedurale. La Pec delle Istituzioni italiane da cui è partita la richiesta a Revolut, infatti, coordina l'ordine pubblico, ma non ha la competenza penale per emettere ordini di acquisizione di dati bancari all'estero (i quali spettano alle Procure della Repubblica tramite canali giudiziari dedicati).
A tal proposito, “Il team legale di Revolut ha quindi accettato un finto Ordine Europeo di Indagine (OEI) formalmente inviato da un ufficio amministrativo che non avrebbe mai dovuto emetterlo».
[…] UN’AUTENTICAZIONE A DUE FATTORI AVREBBE POTUTO IMPEDIRE UN ATTACCO DEL GENERE, OPPURE UN «INFOSTEALER» PUÒ AGGIRARLA?
Un infostealer può spesso aggirare un'autenticazione a due fattori, soprattutto se vengono prelevati direttamente i dati di accesso a una mailbox che utilizza, ad esempio, il protocollo Imap e per la quale, se non viene utilizzato il protocollo Oauth, si ricorre infine a uno username e una password.
Anche provider di posta italiani che permettono agli utenti di proteggere le proprie Pec con l'autenticazione a due fattori (2FA), quando l'utente vuole utilizzare un client di posta come Outlook o Thunderbird ricorrono a una «password per le App», che è ovviamente vulnerabile a un infostealer se viene prelevata.
[…] COME HANNO FATTO A REVOLUT AD ACCORGERSI DELLA FALLA? E C'È UNA RESPONSABILITÀ DELLA BANCA INGLESE?
È fondamentale il controllo su un canale indipendente, quello che tecnicamente chiamiamo «out-of-band» spiega Claudia Mongini, «ovvero contattare l’ufficio competente attraverso recapiti già verificati o reperiti (e ripeto verificati) autonomamente. Chiedere conferma rispondendo alla stessa casella email compromessa significa chiedere all’attaccante di garantire per sé stesso».
Il già citato Cristian Palusci su X aggiunge: «A mio avviso la responsabilità di Revolut diventa palese, al netto dei legittimi tentativi della banca fintech di ridimensionare le proprie omissioni. È cosa ben nota infatti che gli accessi Pec governativi siano in vendita sul dark web da anni».
 revolut - investimenti e servizi bancari
Paolo Dal Checco: «È chiaro che sarebbe stato opportuno fare queste verifiche, ma non è pensabile che un provider estero contatti la Procura o il Tribunale in modo ufficiale per chiedere conferma della validità dell'istanza. Ci sono protocolli di reciproco riconoscimento ma difficilmente funzionano con enti privati. Magari una telefonata al corpo di appartenenza della Pec avrebbe aiutato, ma anche in questo caso, posso immaginare continue chiamate in inglese che devono poi essere girate alla sezione corretta, per le opportune verifiche di ogni richiesta, rischierebbe di bloccare buona parte delle istanze di accesso da parte dell'autorità giudiziaria».
INFINE, L'ENTE LA CUI PEC È STATA COMPROMESSA: DOV'È STATO L'ERRORE?
Ancora Dal Checco: «Avrebbe potuto fare maggiori controlli sugli accessi, cambiare password più spesso, verificare la presenza di eventuali filtri di forward o blocco email (spesso chi fa attacchi di tipo MITM ne imposta diversi) e controllare ogni tanto i log, cioè i registri delle attività. Che per le Pec sono ufficiali, rimangono validi anni ma, ahimé, nessuno controlla)».
«Negli ultimi anni le istituzioni italiane hanno fatto progressi significativi, seppur non omogenei, ma resta ancora lavoro da fare per fronteggiare efficacemente le minacce moderne, che non sfruttano solo possibili falle tecnologiche ma anche gli errori umani. Questo incidente dimostra quanto sia importante rafforzare le procedure e i processi», dice Marco Fanuli.
[…]
Secondo alcune indiscrezioni, gli hacker avrebbero avuto accesso agli account di posta dei dipartimenti italiani per circa sei mesi. Cosa vuol dire per gli utenti che hanno potenzialmente subito una violazione della propria privacy e i cui dati rischiano di essere condivisi online?
 revolut - investimenti e servizi bancari
Abbiamo potuto individuare, in uno degli screenshot inviati dagli hacker al Corriere, che tra i dati a disposizione degli attaccanti ci sono e-mail con oggetto «Rgpm» e «Rgnr», ovvero dati che arrivano dalla Procura e che si riferiscono al numero di registro del pubblico ministero e vengono assegnati ai fascicoli di indagini aperti.
Tra questi anche il numero di registro dell’ufficio del Gip, quando i fascicoli vengono assegnati a quest'ultimo e in genere servono per identificare procedimenti penali e processi. «Tali indagini sono coperte da segreto fino alla fine delle stesse» dice Aurora Passoni. In questo caso, ad aver violato il segreto sarebbero stati gli hacker, che hanno violato i sistemi.