"SERVE UN’AGENZIA DI INTELLIGENCE ESCLUSIVAMENTE VOCATA ALLA CYBER SECURITY" - LA PROPOSTA DI MARCO MINNITI, EX MINISTRO DELL'INTERNO, PER FAR FRONTE AGLI ATTACCHI HACKER: "OGGI LA CYBER DEFENSE SENZA UNA CAPACITÀ DI CYBER ATTACK NON È SUFFICIENTE: DEVI DARE UN SEGNALE DI BLOCCO, FRENARE LE EMULAZIONI, NON APPARIRE TERRA DI NESSUNO" - CHI C'E' DIETRO I BLITZ INFORMATICI DI QUESTI GIORNI? MINNITI: "NEL MONDO CI SONO QUATTRO HACKER STATES, STATI CHE HANNO FATTO DELL’ATTACCO INFORMATICO UNA CARATTERISTICA DELLA LORO AZIONE INTERNAZIONALE: CINA, RUSSIA, COREA DEL NORD E IRAN" - LO SCOPO DEGLI ATTACCHI? SAGGIARE LE CAPACITÀ DI DIFESA E DI REAZIONE, COME CON LE VIOLAZIONI DELLO SPAZIO AEREO DEI PAESI CONFINANTI CON LA RUSSIA, E INTERVENIRE SULLA VITA QUOTIDIANA DELLE PERSONE"


Estratto dell’articolo di Raffaele Marmo per “Quotidiano Nazionale”

Che cosa lega i frigoriferi dei supermercati in tilt, le banche del sangue violate e le scuole evacuate dalle mail di un sedicente Mikhail Andropov ai miliardi di criptovalute sottratti a Binance, ai chip di Nvidia arrivati in Cina per triangolazione o al blocco di Microsoft Outlook?
Per Marco Minniti, ex ministro dell’Interno e ex responsabile politico dell’intelligence a Palazzo Chigi per lunghi anni, oggi a capo della Fondazione MedOr, sono fronti della stessa guerra ibrida, quella degli «hacker states» contro le democrazie. La risposta possibile per l’Italia: un nuovo servizio di intelligence tutto cyber, affidato alla «generazione dell’intelligenza artificiale», quella dei ragazzi, e un patto di responsabilità tra maggioranza e opposizione.
 marco minniti a villa taverna per la festa dell indipendenza usa
Restiamo sconcertati da quanto sta accadendo, ma possiamo sorprenderci?
«No. Nel mondo sono in corso da anni tre guerre: nel cuore dell’Europa, nel cuore del Mediterraneo e in quella che una volta si chiamava Mezzaluna fertile. Quando ci sono guerre combattute sul terreno, simmetriche, ci sono anche guerre asimmetriche, di attori statuali o non statuali. Con due scopi: saggiare le capacità di difesa e di reazione, come con le violazioni dello spazio aereo dei Paesi confinanti con la Russia, e intervenire sulla vita quotidiana delle persone».
Con quale messaggio?
«Prima si vuole creare ansia, poi insicurezza, infine paura. L’idea è colpire la convivenza civile delle nostre democrazie, che con l’intelligenza artificiale sono diventate più veloci e insieme più fragili. Si colpiscono i refrigeratori dei supermercati, le banche del sangue, cioè la salute, e poi arrivano gli allarmi con le evacuazioni. Fino al blocco di Outlook. Pensiamo ai genitori chiamati al lavoro perché la scuola dei figli viene evacuata: un messaggio di permanente ansia e soprattutto di incertezza».
Gli attacchi sono tutti uguali?
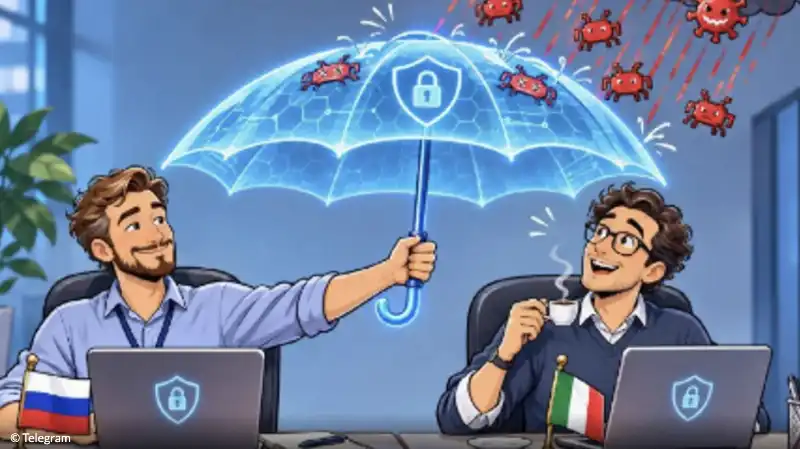 POST SU INSTAGRAM DELL’AMBASCIATA RUSSA A ROMA CHE SFOTTE L'ITALIA SUI CYBERATTACCHI
«No. Penetrare nel sistema di conservazione di una banca del sangue è una cosa, mandare una mail per dire che c’è la bomba è un’altra. Ma quella firma colpisce: Mikhail era il nome di Gorbaciov, Andropov fu segretario del Pcus dopo aver fatto per lunghissimi anni il capo del Kgb.
Non sappiamo se chi l’ha mandata ne fosse consapevole. Ma ciò che lega la Russia di Putin all’Unione Sovietica sono proprio le politiche di influenza: infiltrazioni, reti di spionaggio e, oggi, azioni cyber».
Chi sono gli attori?
 ACN - AGENZIA PER LA CYBERSICUREZZA NAZIONALE
«Nel mondo ci sono quattro hacker states, Stati che hanno fatto dell’attacco informatico una caratteristica della loro azione internazionale: Cina, Russia, Corea del Nord e Iran. La Cina penetra nei brevetti della difesa e triangola per avere i chip di Nvidia; alla Corea del Nord si attribuisce il furto di 6,3 miliardi di dollari a Binance. Russia e Iran sono direttamente coinvolti nei conflitti. E l’Iran, pur con capacità militari degradate, mantiene una capacità cyber non banale». [...]
Come deve rispondere l’Europa?
«Definendo un negoziatore unico per tutti e 27: una sfida aperta a Putin, che dovrebbe venire allo scoperto, perché il tavolo a quattro gambe è un’altra cosa rispetto a quello a tre. E con una strategia contro la guerra asimmetrica. So che questo mette sotto stress la sovranità nazionale, ma nessun Paese europeo da solo può vincere questa sfida: bisogna mettere a fattore comune informazioni e capacità di risposta in tempo reale».
 marco minniti teo luzi foto di bacco (2)
E l’Italia?
«Accanto all’Agenzia per la cybersicurezza e alla Polizia postale, che fanno un lavoro importante, serve un’agenzia di intelligence esclusivamente vocata alla cyber security, con garanzie funzionali per gli operatori, come la Nsa americana, il Gchq britannico o l’unità 8200 israeliana, che nel 2010 fece a pezzi le centrifughe di Natanz con Stuxnet: l’attacco informatico è a volte più produttivo dei bombardamenti.
Oggi la cyber defense senza una capacità di cyber attack non è sufficiente: devi dare un segnale di blocco, frenare le emulazioni, non apparire terra di nessuno. Un’agenzia italiana, dentro il coordinamento europeo: se pensi di farla a livello europeo non la farai mai».
Perché insiste sui giovani?
«Nel 2013 la Nsa fu letteralmente fatta a pezzi dalle rivelazioni di un giovane contrattista, Edward Snowden, che oggi vive in Russia, dove nel 2022 ha avuto la cittadinanza. Sa quale fu il primo passo per rilanciarsi? Abbassare il reclutamento a 16 anni, con programmi di scuola-lavoro: più si è giovani, più si ha la mente aperta per misurarsi con l’intelligenza artificiale e con gli hacker. Il tema delle nuove generazioni è decisivo in questa partita: hanno un’agilità mentale che altri non hanno. Sono la generazione dell’intelligenza artificiale e devi coinvolgerla direttamente». [...]
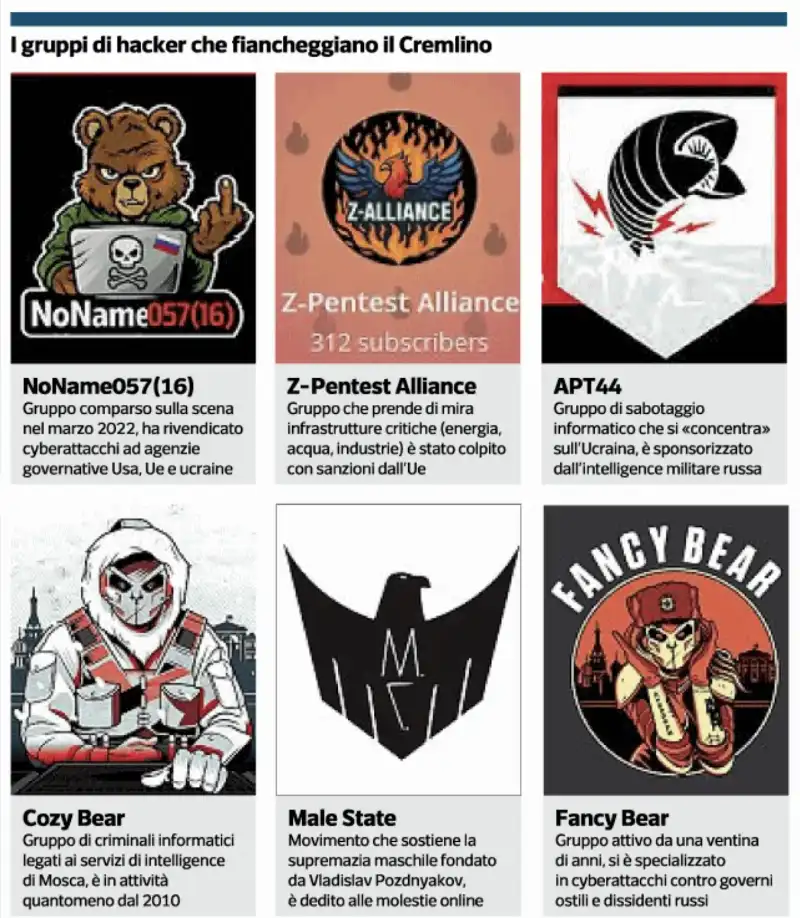 I GRUPPI DI HACKER RUSSI CHE LAVORANO PER PUTIN
 VIDEO DEGLI HACKER FILO RUSSI CHE RIVENDICANO GLI ATTACCHI AI SUPERMERCATI IN EUROPA
 lorenzo guerini marco minniti luigi di maio foto di bacco (2)