L'ITALIA È IL VENTRE MOLLE DELL’EUROPA. E GLI HACKER RUSSI LO SANNO BENE– DOPO GLI ATTACCHI INFORMATICI DI QUESTI GIORNI, SI TEME CHE PUTIN E I SUOI SGHERRI 2.0 TENTINO DI MANIPOLARE IL CONSENSO IN VISTA DELLE PROSSIME ELEZIONI POLITICHE – LA STRATEGIA DI MOSCA È SEMINARE IL CAOS GRAZIE A UN ESERCITO DI HACKER IN GRADO DI MANDARE IN TILT I SISTEMI INFORMATICI – CHI C’È DIETRO LO SCHERMO: SPESSO SONO CRIMINALI CHE GESTISCONO IL "MERCATO NERO" DI DOCUMENTI TOP SECRET. C'È CHI MIRA A COMPROMETTERE I SITI GOVERNATIVI, DI ISTITUTI FINANZIARI E I SISTEMI DELLE INFRASTRUTTURE DI TRASPORTO...


Estratto dell'articolo di Irene Famà per "la Stampa"

Aeroporti bloccati per una raffica di email che annunciano sui voli bombe pronte ad esplodere, sistemi di refrigerazione della grande distribuzione compromessi, dati rubati dai siti governativi e non solo per rivenderli nel dark web, pagine internet "bombardate" da migliaia di accessi e messe fuori uso. La galassia hacker è frastagliata e i distinguo sono d'obbligo.
Una cosa, però, è certa. L'Europa, e in particolare l'Italia, in queste settimane è finita al centro di numerosi cyber assalti per provocare disordine. O, come sostiene qualcuno, per testare la tenuta di tutta una serie di istituzioni in vista di nuove offensive. Oggi il ministero dell'Interno ha convocato al Viminale i vertici delle forze dell'ordine e dell'intelligence e i rappresentanti dell'Agenzia per la cybersicurezza nazionale per far fronte agli assalti.
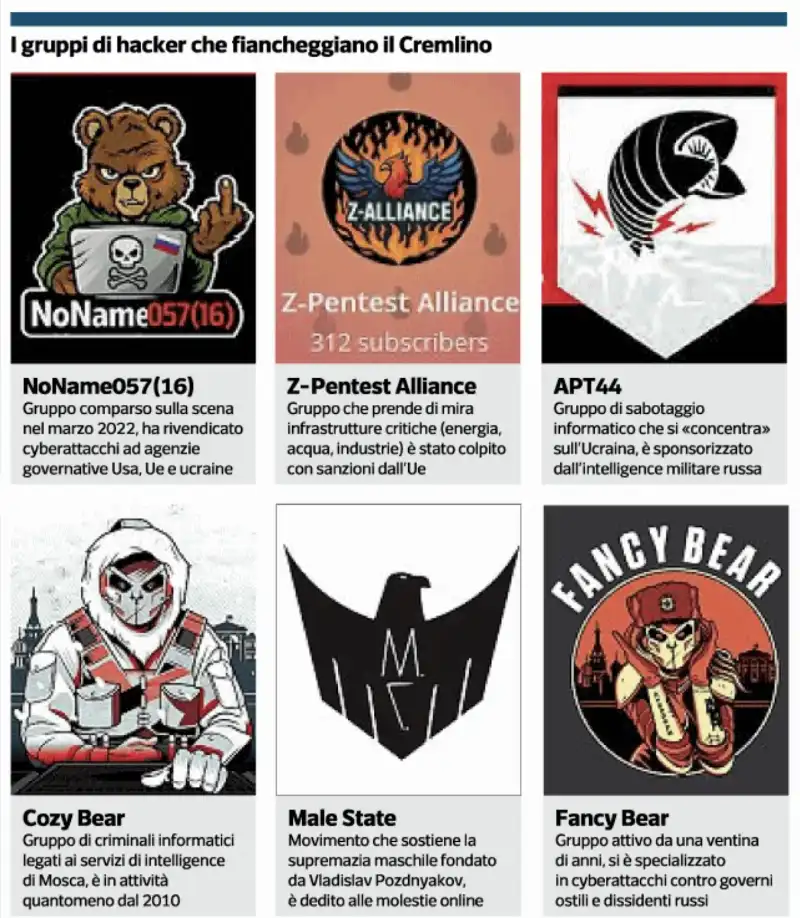 I GRUPPI DI HACKER RUSSI CHE LAVORANO PER PUTIN
[...] Al centro del Comitato un punto sul monitoraggio delle strutture più vulnerabili, con l'obiettivo di estendere protocolli più stringenti ai sistemi esposti e ancora deboli sulla sicurezza. Non si esclude, poi, che tra i focus possa esserci anche il tema dei rischi di ingerenze straniere nelle prossime tornate elettorali in Italia, a partire da quelle politiche, con tentativi di manipolazione del consenso attraverso fake news. Anche in questo caso potrebbero quindi essere introdotti sistemi di vigilanza, limiti e obblighi.
L'universo hacker è variegato. Un groviglio di sigle con diversi obiettivi, diverso modo di agire. Ci sono gruppi che portano avanti la guerra ibrida: scatenare il caos e mantenere i Paesi europei in perenne stato d'allarme. Altri criminali 2.0 puntano invece a rubare documenti e informazioni sensibili per smerciarli in quella porzione di internet dove tutto è concesso. In questo caso l'obiettivo è economico e nulla c'entra la politica. Poi le emulazioni. E i bluff, gli imbrogli. Il caos.

Nei giorni scorsi è stato indicato un cyber attacco alla Dia, Direzione investigativa antimafia. Secondo una prima segnalazione sui social si sarebbe trattato di un "data leak", ovvero un furto di dati per piazzarli sul dark web. E un attore noto come "weykofa" starebbe vendendo un archivio di 222 MB con 302 file su dossier operativi e verbali che riguarderebbero 25 gruppi criminali organizzati, alcuni documenti relativi ad Europol, statistiche interne, registri del personale e documenti finanziari.

Scattano gli accertamenti per chiarire quando sarebbe avvenuto il blitz ai sistemi informatici del reparto investigativo interforze e quali danni avrebbe prodotto. Secondo fonti vicine al dossier, si sarebbe trattato unicamente di un'acquisizione di dati pubblici dal sito internet della Dia. Nessun dato protetto sarebbe stato esfiltrato. Una sorta di bluff, stando alle verifiche.
Criminali 2.0 che gestiscono il "mercato nero" di documenti top secret. Poi ci sono gli hacker che mirano a compromettere i siti web governativi, di istituti finanziari, i sistemi delle infrastrutture di trasporto e così via. Tra i più rilevanti il gruppo filorusso NoName057: sua la firma sul blitz che ha messo in ginocchio i sistemi di refrigerazione della grande distribuzione di vari paesi d'Europa.

La rivendicazione non convince gli inquirenti (Parigi punta il dito contro l'Iran, altri contro Mosca), ma il modo di operare dei NoName si inserisce a pieno titolo nel concetto di guerra ibrida. Il report DarkOwl, società del Colorado leader nel settore della darknet intelligence e del monitoraggio del dark web, racconta come il gruppo abbia sviluppato una rete internazionale di hacktivisti capace di aggregare volontari, stringere alleanze con collettivi stranieri e coordinare campagne informatiche contro i paesi occidentali.
 ATTACCO DEGLI HACKER FILORUSSI DI NONAME AL SITO DELLA CARTA D IDENTITA ELETTRONICA
Oltre 666 le rivendicazioni dal 27 ottobre 2025 al 30 settembre 2026, oltre 3.000 i bersagli dichiarati, 13 le alleanze annunciate con sigle vicino all'Iran, gruppi filopalestinesi, collettivi da Bangladesh, Filippine, Indonesia. Centrale il reclutamento. [...]